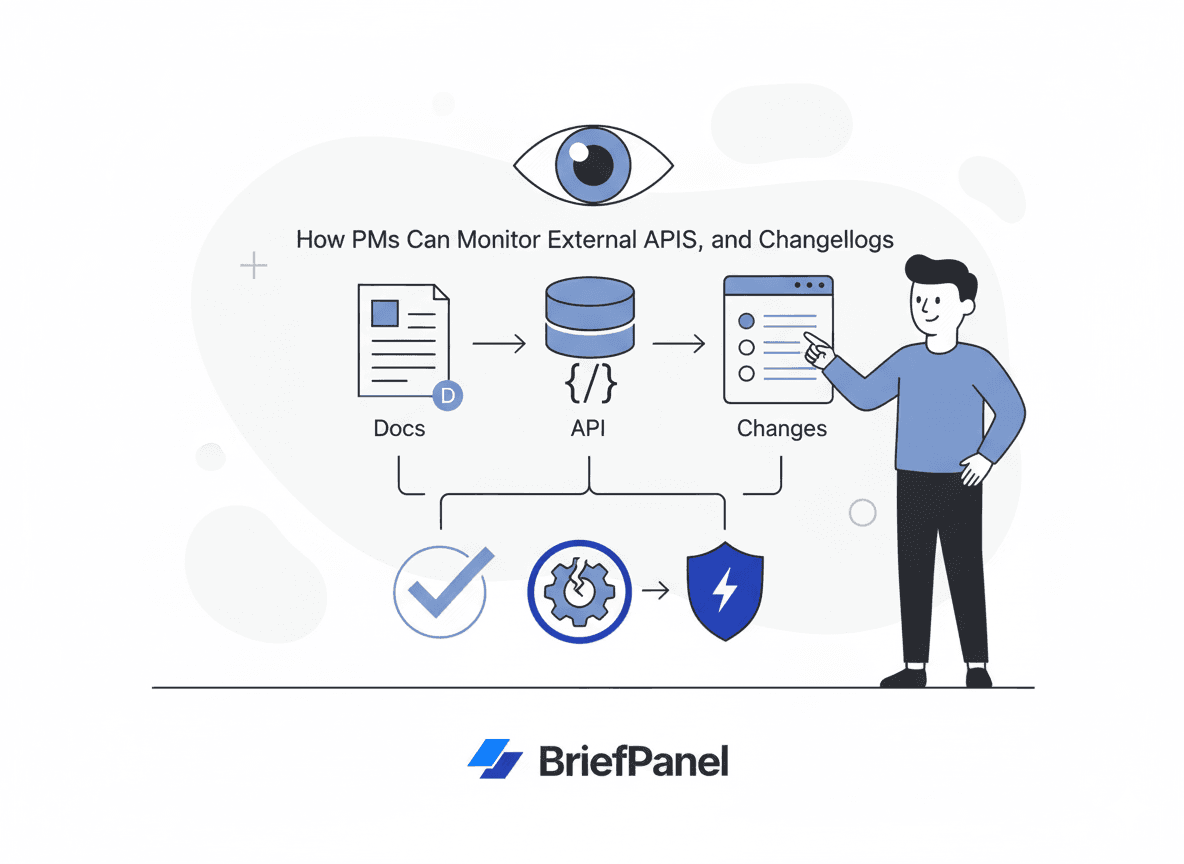
Produtos modernos são construídos em cima de uma pilha de dependências de terceiros:
- APIs
- SDKs
- docs
- changelogs
- status pages
Quando vendors mudam rápido, o risco não é "não lemos a documentação" — é não percebemos a mudança a tempo. Um parâmetro renomeado, um rate limit mais apertado ou um aviso de depreciação datado e discreto pode quebrar uma integração em produção bem antes de alguém do time abrir as release notes.
Este guia mostra um fluxo prático para monitorar docs externas de desenvolvimento e changelogs sem virar trabalho constante — e o embasa em como os provedores de API mais disciplinados realmente gerenciam mudanças.
O que a prática (e as falhas) nos mostram
Duas coisas são verdadeiras ao mesmo tempo no ecossistema de APIs: os provedores que fazem versionamento bem são extremamente deliberados sobre isso, e os que quebram as coisas de forma ruim causam dano real aos times downstream.
Provedores disciplinados tratam compatibilidade retroativa como infraestrutura. A Stripe é o exemplo canônico. Ela usa versionamento baseado em data — cada release recebe o nome do dia em que foi lançada (por exemplo, 2024-09-30.acacia) — e fixa cada conta na versão contra a qual ela integrou primeiro, então você nunca recebe uma breaking change silenciosamente. A Stripe afirma ter mantido compatibilidade com todas as versões da sua API desde 2011, absorvendo perto de cem upgrades incompatíveis ao escrever módulos de transformação isolados que rebaixam respostas modernas para a versão que cada cliente espera (blog de engenharia da Stripe, docs de versionamento da Stripe). Desde o release 2024-09-30, a Stripe entrega releases mensais compatíveis e reserva breaking changes para dois releases nomeados por ano — uma cadência que vale conhecer se a Stripe está na sua stack.
O que conta como "seguro" nesse modelo é preciso. A Stripe classifica adicionar novos recursos, adicionar parâmetros de request opcionais e adicionar novas propriedades de resposta como compatíveis — enquanto remover ou renomear campos, remover endpoints e mudar a estrutura da resposta são breaking (versionamento Stripe). Essa mesma linha entre mudanças aditivas e breaking é o consenso nas diretrizes de design de APIs REST (Speakeasy: API versioning).
Quando um provedor não é disciplinado, os times downstream pagam. O exemplo recente mais claro é o X (ex-Twitter). No início de 2023 a empresa suspendeu abruptamente clientes terceiros populares e então anunciou o fim do acesso gratuito à API para v1.1 e v2 em fevereiro de 2023, com o acesso legado depreciado até o fim de abril. Apps consagrados como Tweetbot e Twitterrific encerraram como resultado direto disso (TechCrunch, The Register). A lição não é "o Twitter é ruim" — é que tiers de acesso, pricing e auth fazem parte da sua superfície de dependência, e podem mudar mais rápido que o código.
Já existem padrões justamente para que depreciações sejam detectáveis por máquina. Em 2025 a IETF publicou a RFC 9745: The Deprecation HTTP Response Header Field, que permite a uma API sinalizar que um endpoint está depreciado diretamente na resposta. Ela se combina com o header Sunset, da RFC 8594, que anuncia quando um recurso vai parar de responder. Juntos eles descrevem a depreciação em duas etapas: não-mais-recomendado e depois descomissionado. Grandes plataformas formalizam a mesma ideia em política — o Google Cloud, por exemplo, se compromete com no mínimo 12 meses de aviso antes de desligar um serviço em disponibilidade geral (política de depreciação do Google Cloud).
A conclusão: até bons vendors vão depreciar, e os sinais costumam ser sutis — um novo header de resposta, uma frase em um guia de migração, uma nota datada escondida em release notes longas. Você precisa capturar esses sinais, não só os posts de destaque. Os sinais escritos ficam em páginas de docs que você pode monitorar. Os headers ficam nas respostas da API, então capture-os com uma checagem no seu próprio cliente ou na sua suíte de testes, que registre ou alerte quando uma resposta trouxer Deprecation ou Sunset.
O que monitorar (além do changelog do vendor)
Changelogs ajudam, mas não são suficientes. A mesma mudança frequentemente aparece em uma página de referência dias antes de surgir no changelog — se é que surge.
Adicione esses tipos de página à sua lista:
- Changelog / release notes — o feed principal, mas muitas vezes o último lugar onde a mudança aparece
- Referência da API — principalmente seções de auth, paginação e limites que você realmente chama
- Política de depreciação — onde janelas de sunset e períodos de aviso são definidos
- Guias de migração — o primeiro lugar onde breaking changes são descritas em detalhe
- Release notes de SDKs — bibliotecas cliente podem quebrar independentemente da API
- Rate limits e páginas de quota — um ajuste de guideline pode estrangular uma integração de alto volume
- Páginas de pricing / plano e tier de acesso — como o X mostrou, termos comerciais podem quebrar você tanto quanto código
- Status + histórico de incidentes — incidentes recorrentes em um endpoint costumam preceder uma depreciação
Por que times ainda são pegos de surpresa
Mesmo quando vendors publicam changelogs, surpresas acontecem porque:
- docs são editadas no lugar, sem um novo post no changelog
- breaking changes ficam escondidas em release notes longas
- o detalhe real mora em um guia de migração que ninguém acompanha
- sinais de depreciação chegam como um header de resposta que ninguém lê, ou uma nota datada no fundo das docs, não como anúncio
- updates ficam espalhados em várias páginas e sem dono
- a mudança é publicada, mas ninguém traduz em impacto
O que você precisa não é ler mais — é um loop mais curto de mudança → impacto → ação.
Um framework para monitorar docs de vendors
Trate isso como um checklist operacional por dependência, não como um setup único.
1. Ordene vendors por blast radius. Uma API de pagamento, auth ou dados centrais falhando é um incidente que atinge o cliente. Uma API de enriquecimento "bom ter" não é. Monitore o tier crítico de forma mais agressiva.
2. Escolha 5–15 URLs por vendor crítico, priorizando as páginas exatas das quais você depende:
- changelog / release notes
- as seções da referência de API que você realmente chama (auth, os endpoints específicos, paginação, formato de erro)
- política de depreciação e guias de migração
- páginas de rate limit e quota
- páginas de pricing / tier de acesso
- as release notes do SDK da biblioteca cliente que você usa
3. Defina cadências por risco, não por hábito:
- changelog e páginas críticas de referência: a cada 24 horas (ou a cada 6 horas para pagamento/auth)
- depreciação, pricing e rate limit: a cada 24 horas — essas são as silenciosas
- docs longas e notas de SDK: a cada 24 horas, revisadas semanalmente num digest
4. Peça o campo que mudou, não o diff. Um diff que diz "12 linhas mudaram" é ruído. Você quer "customer.email: obrigatório → opcional, pode ser null". Nomeie os campos que importam nas suas instruções (template abaixo).
5. Feche o loop com um dono e uma ação. Toda mudança sinalizada precisa de um dono nomeado e um de três veredictos: sem ação, acompanhar ou agir agora.
Se você mantém a spec OpenAPI de um vendor (ou ele a publica), também dá para diffar mecanicamente. Ferramentas open-source como o oasdiff classificam mudanças em mais de 450 categorias de breaking change e rodam em CI — um bom complemento ao monitoramento de páginas para os provedores que publicam uma spec.
O que observar, por tipo de página
| Tipo de página | A mudança que realmente machuca |
|---|---|
| Referência da API | parâmetros renomeados/removidos, obrigatório→opcional (ou o inverso), shape de resposta alterado, novos escopos de auth |
| Docs de auth | novo formato de token, tokens com vida mais curta, novos escopos obrigatórios, mudanças no fluxo OAuth |
| Rate limits | quotas por minuto menores, novos limites por endpoint, regras de burst mais rígidas |
| Política de depreciação | novas datas de sunset, janelas de aviso encurtadas, docs anunciando novos headers Deprecation/Sunset |
| Guias de migração | um guia novo aparecer já é o sinal — significa que uma breaking change está chegando |
| Pricing / tiers de acesso | endpoints migrando para tiers pagos, novos mínimos, fim do acesso gratuito |
| Release notes de SDK | versões de runtime/linguagem descontinuadas, métodos removidos, defaults alterados |
Instruções prontas para vendors (copiar e colar)
"Acompanhe breaking changes, depreciações e notas de sunset datadas, endpoints novos ou renomeados, parâmetros renomeados ou removidos, mudanças no shape da resposta, mudanças de auth/escopo, mudanças de rate limit e quota, e mudanças de pricing ou tier de acesso. Ignore formatação, navegação e edições cosméticas."
Como rotear updates internamente
Quando um vendor muda algo, normalmente você precisa de dois caminhos:
- Engenharia: o que mudou tecnicamente e o que precisa ser atualizado
- Produto: se isso afeta roadmap, pricing, prazos ou termos contratuais
Um briefing curto serve aos dois:
- o que mudou
- impacto
- ação
- owner
Essa estrutura é o que transforma uma parede de release notes em uma decisão.
Um fluxo mais rápido com o BriefPanel
O BriefPanel trata cada endpoint, versão e limite como um item próprio — novo, alterado ou removido — com os dois valores nos que mudam, para você capturar as mudanças silenciosas, não só os posts de blog:
- monitore múltiplas URLs por dependência — páginas de referência, políticas de depreciação, rate limit e pricing, não só o changelog
- siga as páginas de cada item: quando um changelog ou uma lista de releases leva cada entrada a uma página própria, uma verificação pode abrir essas páginas para ler detalhes que a lista não mostra, e ler as páginas seguintes de uma lista longa (cada página lida é um crédito)
- detecte mudanças relevantes e ignore edições cosméticas; "Não mostrar atualizações como esta" ensina a uma fonte o que não importa pra você
- defina uma cadência por fonte (a cada 6 horas para pagamento/auth, a cada 24 horas para docs longas; a mais rápida é a cada 30 minutos) e ajuste a Sensibilidade da Atualização para ouvir só o que importa
- escreva instruções que nomeiem os campos que importam — endpoint, versão, limite — para que toda mudança volte como o campo que mudou, com os dois valores
- entregue por email ou push, como alertas instantâneos ou um digest diário ou semanal, no idioma do seu time, ou publique num canal do Slack ou do Discord por webhook
- alimente suas ferramentas: webhooks de saída assinados enviam um POST para cada item novo, alterado ou removido, e a API REST e o servidor MCP leem o mesmo histórico
Se você depende de APIs externas e não quer surpresas:
Veja como o BriefPanel acompanha docs e changelogs →
FAQ
Com que frequência docs de vendors mudam sem entrada no changelog? Com frequência suficiente para importar. Páginas de referência, guidelines de rate limit e políticas de depreciação são editadas no lugar com frequência, e notas de sunset datadas costumam aparecer ali antes de qualquer post de marketing. Observar as páginas diretamente é a forma confiável de capturar isso.
O monitoramento de páginas captura os headers Deprecation e Sunset?
Não. O header Deprecation (RFC 9745) e o header Sunset (RFC 8594) chegam nas respostas da API, e o BriefPanel lê páginas web. Ele captura o que as docs dizem: notas de sunset datadas, avisos de depreciação e páginas que anunciam os headers. Para os headers em si, adicione ao seu cliente de API ou à sua suíte de testes uma checagem que registre ou alerte quando uma resposta os trouxer.
Qual a diferença entre uma mudança breaking e não-breaking? A convenção amplamente compartilhada, codificada por provedores como a Stripe, é que mudanças aditivas — novos endpoints, novos parâmetros opcionais, novos campos de resposta — são compatíveis, enquanto remover ou renomear campos, remover endpoints ou mudar a estrutura de uma resposta são breaking (versionamento Stripe, Speakeasy).
Quanto aviso um vendor vai dar antes de remover algo? Varia enormemente. Plataformas disciplinadas se comprometem com janelas longas — o Google Cloud garante no mínimo 12 meses para serviços em disponibilidade geral. Outras dão muito menos: o X foi de suspender clientes terceiros a encerrar o acesso gratuito à API em questão de semanas no início de 2023 (TechCrunch). Não presuma uma pista generosa — monitore o anúncio.
Não basta assinar o email ou o RSS do vendor? Eles ajudam, mas só cobrem o que o vendor escolhe divulgar. Edições no lugar das docs, notas de sunset datadas e mudanças na página de pricing muitas vezes nunca chegam ao feed. O monitoramento por página cobre as lacunas.
Quais vendors devo monitorar mais agressivamente? Ordene por blast radius. APIs de pagamento, auth e dados centrais devem ficar na cadência mais apertada, porque uma mudança ali é um incidente que atinge o cliente. APIs de enriquecimento e "bom ter" podem ser verificadas a cada 24 horas.
Guias relacionados
- As 10 melhores formas de acompanhar mudanças em sites
- Monitore pricing e packaging de concorrentes
- Como product managers fazem inteligência competitiva
Fontes
- Stripe — APIs as infrastructure: future-proofing Stripe with versioning
- Stripe — Referência de versionamento da API
- Speakeasy — Versioning best practices in REST API design
- RFC 9745 — The Deprecation HTTP Response Header Field
- RFC 8594 — The Sunset HTTP Header Field
- Google Cloud — Política de depreciação
- TechCrunch — Twitter to end free access to its API
- The Register — No more free API access, says Twitter
- oasdiff — OpenAPI diff & breaking-change detection